

Uma falha no Claude Code, assistente de codificação da Anthropic, expôs senhas, tokens e chaves de API em repositórios públicos no GitHub. Segundo uma pesquisa da empresa de segurança Apiiro, 2.539 credenciais foram identificadas em 1.994 repositórios, afetando 63 organizações.
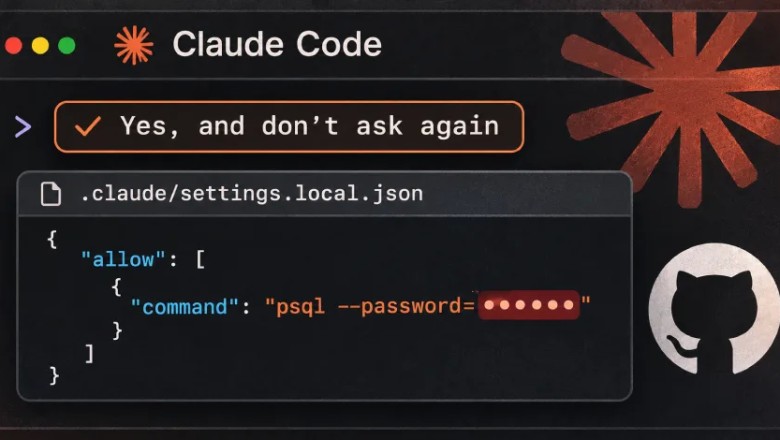
O problema está no arquivo .claude/settings.local.json, criado dentro do projeto quando o usuário aprova comandos do Claude Code usando a opção “Yes, and don’t ask again”. Nessa situação, o comando autorizado é salvo integralmente em um arquivo local do projeto, incluindo eventuais senhas inseridas diretamente na linha de comando.
O arquivo registra os comandos em texto plano. A Apiiro encontrou 104.185 cópias do arquivo em 103.617 repositórios públicos. Em 1,1% dos casos, o equivalente a 1.122 arquivos, havia pelo menos um segredo, totalizando 1.379 credenciais únicas.
O Claude Code tenta evitar que o arquivo seja incluído no controle de versão ao adicioná-lo ao git exclude global do usuário. No entanto, segundo a Apiiro, essa proteção não é aplicada ao .gitignore do projeto, o que permite commits acidentais. Dessa forma, outro colaborador ou até o próprio assistente pode acabar enviando o arquivo para o repositório.
Entre os 1.379 segredos únicos identificados, mais de um terço oferecia acesso direto a bancos de dados, incluindo 379 senhas. Também foram encontrados 43 logins SSH para servidores públicos, 42 tokens de acesso a serviços como GitHub, GitLab e npm e 23 chaves da AWS.
Considerando versões antigas dos arquivos, cópias em forks e o segundo arquivo de configuração compartilhado, .claude/settings.json, a pesquisa chegou ao total de 2.539 credenciais expostas em 1.994 repositórios públicos. O arquivo compartilhado continha segredos em 298 das 76.011 cópias analisadas.
Alguns casos foram considerados especialmente graves, como uma chave administrativa de nuvem pertencente a um fornecedor de banco de dados e a senha do proprietário de um banco de registros médicos, ambas ainda disponíveis em repositórios públicos. Os arquivos com segredos estavam na branch padrão e, em metade dos projetos afetados, permaneciam acessíveis havia pelo menos 217 dias. Além disso, 211 forks de 74 repositórios mantinham as mesmas credenciais, ampliando a exposição.
As credenciais pertenciam a 63 organizações, principalmente empresas de software de diferentes portes. Qualquer pessoa que encontre esses repositórios pode tentar usar as senhas e chaves para acessar bancos de dados, servidores, repositórios de código e infraestruturas em nuvem das vítimas.
Em situações extremas, a exposição pode facilitar invasões, roubo ou sequestro de dados, interrupções de serviços e prejuízos financeiros e reputacionais. Como muitas chaves ainda estavam ativas e presentes na branch principal, o risco permanece até que as empresas afetadas substituam todas as credenciais e removam os arquivos e seus históricos.
O problema também atinge a cadeia de desenvolvimento. Os arquivos podem aparecer em repositórios, pacotes npm, imagens Docker, arquivos ZIP e pastas sincronizadas, ampliando a superfície de exposição. Cópias locais que nunca foram enviadas ao GitHub também podem ser alvo de malware, pois o arquivo é um JSON em texto plano que pode ser facilmente analisado em máquinas de desenvolvedores.
A Apiiro testou ferramentas populares de detecção de segredos, como gitleaks e TruffleHog, em todos os arquivos encontrados. A empresa concluiu que esses scanners não identificam muitos dos segredos, especialmente senhas incorporadas aos comandos. Em diversos casos, as credenciais apareciam como texto simples após parâmetros como PGPASSWORD=, sshpass -p ou mysql -p, sendo interpretadas pelos detectores apenas como parte de um comando de terminal.
De acordo com a pesquisa, o gitleaks identificou pouco mais da metade dos arquivos com segredos, enquanto o TruffleHog detectou uma quantidade ainda menor. Ao todo, 215 arquivos com credenciais válidas não foram apontados por nenhuma das duas ferramentas, o que torna a exposição mais silenciosa e dificulta sua identificação por processos automatizados.
A Apiiro também comparou 16 agentes de codificação disponíveis no mercado e concluiu que o Claude Code era o único, entre os analisados, que salvava por padrão o comando completo aprovado em um arquivo de projeto. A combinação dessa decisão de design com a ausência de uma proteção mais forte contra commits foi apontada como o principal fator do problema.
A recomendação da Apiiro é substituir todas as credenciais expostas antes de iniciar a limpeza do código. A orientação inclui rotacionar imediatamente senhas de bancos de dados, chaves de nuvem, tokens de acesso e logins SSH presentes em qualquer cópia dos arquivos .claude/settings.local.json e .claude/settings.json.
Após a substituição das credenciais, as equipes devem remover os arquivos dos repositórios atuais, revisar o histórico do Git para apagar versões antigas com segredos e limpar forks e clones internos sempre que possível. Também é recomendável reforçar o .gitignore dos projetos para bloquear arquivos da pasta .claude e revisar as políticas internas de uso de assistentes de codificação.
Para as equipes de segurança, a Apiiro recomenda atualizar os pipelines de varredura para identificar comandos salvos, e não apenas formatos conhecidos de chaves, além de priorizar a busca por arquivos de configuração de agentes de inteligência artificial. Ferramentas corporativas de gestão de segredos também devem considerar esse tipo de fonte.
Com 63 organizações identificadas como afetadas e milhares de arquivos expostos durante meses, a Anthropic enfrenta pressão por uma correção estrutural no Claude Code. Entre as medidas esperadas estão impedir que comandos com segredos sejam gravados em arquivos de projeto ou reforçar a proteção para evitar que esses arquivos sejam commitados e distribuídos junto com o código.
Pesquisadores e equipes técnicas envolvidas na análise também defendem mudanças na forma como assistentes de codificação lidam com credenciais, além de mais transparência sobre os dados salvos localmente e as formas de exposição. Enquanto a ferramenta não for corrigida e os repositórios não forem saneados, senhas e chaves geradas pelo Claude Code podem continuar acessíveis no GitHub e em outros artefatos de desenvolvimento.
Fonte: Miraí Broadcast
.gif)
.gif)


Facebook